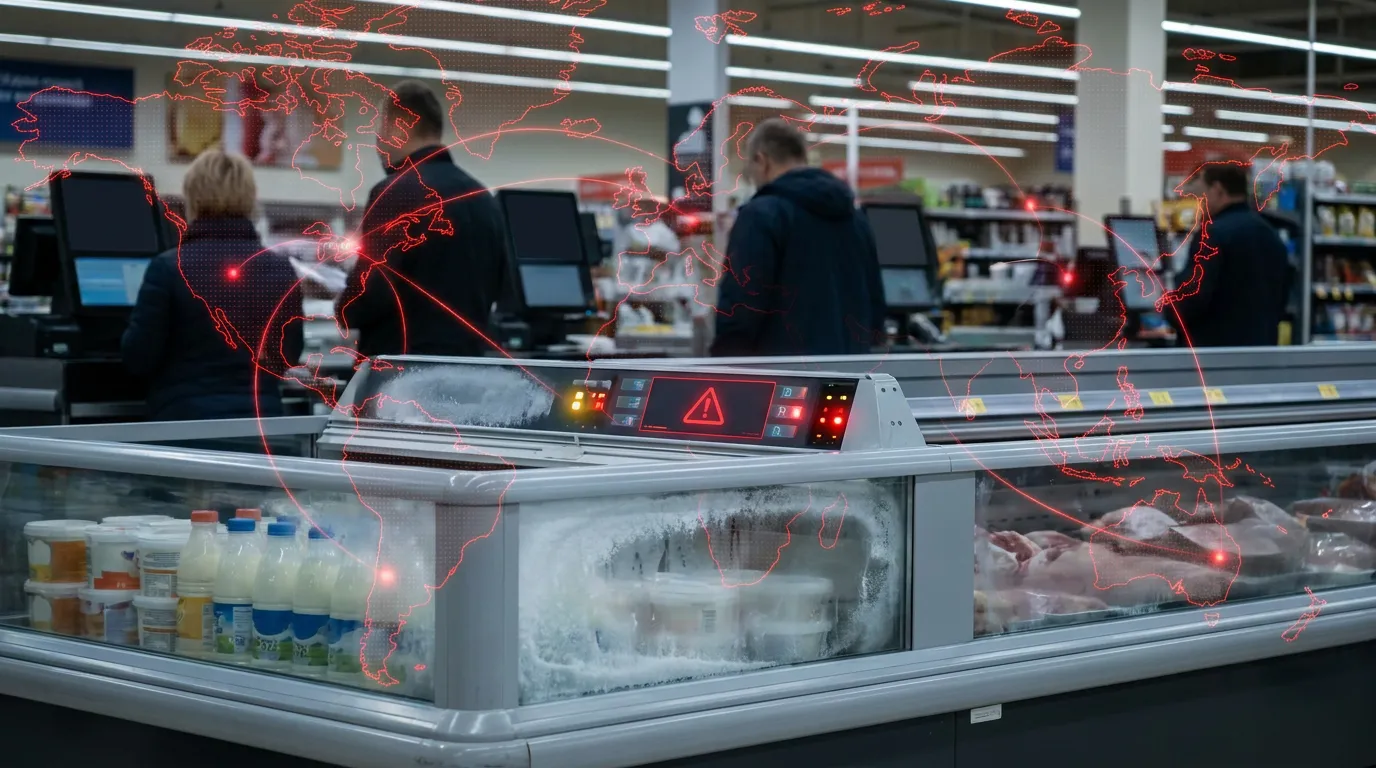
Avrupa genelinde süpermarketlerin internete bağlı soğutma ve dondurma sistemlerini hedef alan yeni bir siber saldırı dalgası, en az yedi ülkede yüzü aşkın mağazayı vurdu. Pazar gecesi başlayıp pazartesi sabahına kadar süren müdahalelerde bilgisayar korsanları, soğutucu üniteleri uzaktan buz çözme moduna geçirdi veya sıcaklık ayarlarını 50 ila 70 santigrat dereceye kadar yükseltti. Isınan dolaplardaki tonlarca et, süt ve dondurulmuş gıda ürünü bozularak çöpe atıldı.
Ekim ayında Fransa'da Intermarché ve Coopérative U zincirlerine ait yüzlerce mağazayı vuran saldırının ardından, aynı yöntem bu kez Belçika, İsveç, Lüksemburg, Hollanda, İrlanda ve Estonya'daki perakendecileri hedef aldı. Finlandiya'da ise market soğutucularında yaşanan arızaların siber saldırıyla bağlantılı olup olmadığı araştırılıyor.
Belçika ve Lüksemburg'da onlarca şube alarm verdi
Saldırıdan en yoğun etkilenen ülke Belçika oldu. Gece yarısından sonra başlayan sızmada sistem parametreleri dışarıdan değiştirildi ve kompresörler durdurularak dolaplara sıcak hava üflendi. Saat 03.00 sularında telefonlarına gelen otomatik sıcaklık alarmlarıyla mağazalara giden yöneticiler, dondurucuların 15 ila 70 derece arasında çalıştığını tespit etti.
Belçika'da yaklaşık 40 Delhaize, 15 Carrefour, 10 ila 15 Intermarché ve Colruyt Grubu bünyesindeki 5 Spar mağazası saldırıdan etkilendi. Lüksemburg'da da 4 Delhaize şubesinde soğutma sistemleri devre dışı kaldı. Saldırı büyük zincirlerle sınırlı kalmadı; Mons kentindeki IKEA mağazası, yol üstü benzin istasyonu marketleri ve Anvers merkezli kasap zinciri De Laet & Van Haver de hedef alındı. Kasap zincirinin sahibi Luc De Laet, yalnızca bir şubelerinde yaklaşık 15 bin euro değerinde etin bozulduğunu açıklarken, ülke genelinde imha edilen gıdaların değerinin ilk belirlemelere göre 100 bin euroyu bulduğu bildirildi. Bazı şubeler ürünleri kurtarabilmek için gece saatlerinde acil soğutuculu kamyonlar kiraladı.
İsveç'ten İrlanda'ya yayılan dalga
Eş zamanlı müdahaleler Kuzey Avrupa ve Baltık ülkelerindeki perakende ağlarına da sıçradı. Ülkelere göre bildirilen vakalar şöyle sıralandı:
- İsveç: Ülkenin önde gelen perakende zincirleri ICA ve Coop'un çok sayıda şubesinde soğutucular devre dışı kaldı. Öland Adası'ndaki bir ICA mağazasının müdürü Mats Olsson, sabah iş yerine geldiğinde dondurucu sıcaklığının 55 dereceye çıktığını ve eriyen buzlar nedeniyle zeminin suyla kaplandığını aktardı. ICA yönetimi, etkilenen mağazaların şirketin merkezi ağı dışındaki bağlantıları kullanan şubeler olduğunu bildirdi.
- İrlanda: Musgrave Grubu bünyesindeki SuperValu zincirinin 13 şubesinde soğutma sistemleri siber müdahale sonucu arızalandı.
- Hollanda: Kamu yayıncısı NOS, ülkede en az 17 kasap dükkanı ve mahalle marketinin dondurucu ayarlarının uzaktan değiştirildiğini duyurdu.
- Estonya: Selver zincirine ait bir mağaza ile soğutma teknolojileri tedarikçisi Kitman Coldtech'in müşterisi olan büyük bir market zincirinde dondurucu sıcaklıkları 50 dereceye çıkarıldı. Kitman Coldtech Üst Yöneticisi Jann Mutso, müdahalenin 10 dakika içinde fark edilerek durdurulduğunu ve bu sayede ürün kaybı yaşanmadığını açıkladı.
- Finlandiya: Perakende grubu Kesko, bazı mağazalarında ısınan dolaplar nedeniyle gıdaların bozulduğunu ve dışarıdan müdahale ihtimali üzerine soruşturma başlatıldığını duyurdu.
Güvenlik açığının kaynağı: İnternete açık eski kontrol panelleri
Teknik incelemeler, saldırganların mağazaların doğrudan kurumsal ağlarına girmek yerine, endüstriyel soğutma sistemlerinin internete açık ve güncellenmemiş uzaktan yönetim arayüzlerindeki güvenlik açıklarını kullandığını gösteriyor. Fransa Ulusal Siber Güvenlik Ajansı (ANSSI), ekim ayında 350'ye yakın Fransız marketini vuran ve onlarca milyon euroluk zarara yol açan saldırıda da aynı yöntemin kullanıldığını tespit etmişti.
Belçika'daki marketlere soğutma altyapısı sağlayan Sabcobel şirketinin Üst Yöneticisi Stephan Moelans, teknisyenlerin gece 01.00'den itibaren etkilenen ünitelerin internet bağlantısını keserek duruma müdahale ettiğini söyledi. Fransa'daki olayın ardından pek çok müşterinin güvenli internet bağlantısına geçtiğini belirten Moelans, güvenlik açığının tamamen kapatılması için yazılım güncellemesinin yanı sıra soğutma ünitelerinde fiziksel değişiklik yapılması gerektiğini vurguladı.
Saldırıların arkasındaki kişi ya da grupların kimliği ve motivasyonu henüz tespit edilemedi. Belçika Savcılığı olayla ilgili adli soruşturma başlatırken, Avrupa Komisyonu da birden fazla üye ülkenin etkilenmesi üzerine bilgi paylaşımı ve eşgüdüm sağlamak amacıyla Avrupa Siber Kriz İrtibat Örgütü (EU-CyCLONe) mekanizmasının devreye sokulduğunu açıkladı.$]